VLAN används för olika ändamål i moderna nätverk. Vissa typer av VLAN definieras baserat på trafikklasser, medan andra är inriktade på specifika funktioner. Nedan presenteras de typer av VLAN som är i fokus för detta avsnitt.
Default VLAN
Default-VLAN på en Cisco-switch är VLAN 1. Det innebär att alla switchportar automatiskt tillhör VLAN 1 om de inte specifikt har konfigurerats att tillhöra ett annat VLAN. Som standard är all kontrolltrafik på lager 2 associerad med VLAN 1.
Några viktiga punkter att komma ihåg om VLAN 1 inkluderar:
- Det ursprungliga eller ”native VLAN” är VLAN 1 som standard.
- Hanterings-VLAN är VLAN 1 som standard.
- VLAN 1 kan varken döpas om eller raderas.
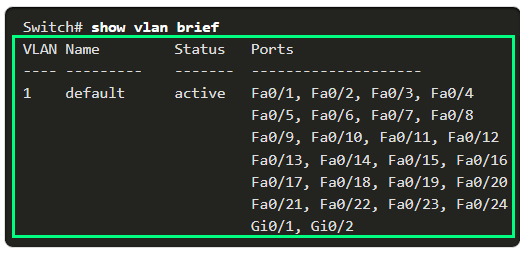
Till exempel, om du använder kommandot ”show vlan brief” kommer du att se att alla portar för närvarande tillhör VLAN 1. Inga andra VLAN är aktiva, vilket innebär att nätverket fungerar med det förvalda VLAN 1 nätverket på samma sätt som hanterings-VLAN. Detta kan utgöra en säkerhetsrisk.
Data VLAN
En Data VLAN är konfigurerad att bära användargenererad trafik och inte VLAN-hanteringstrafik eller röst-trafik. Det är vanligt att separera röst- och VLAN-hanteringstrafik från vanlig datatrafik. En data VLAN kallas ibland som en User VLAN. Data VLAN används för att separera användargrupper per VLAN.
Ett modernt nätverk kan ha flera data-VLAN beroende på organisatoriska krav.
Taggad trafik
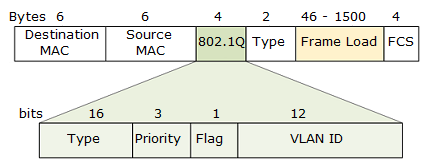
När trafik från ett VLAN skickas mellan switchar måste Ethernet-ramen märkas med ett VLAN-ID, så att mottagande switch vet vilket VLAN trafiken tillhör. För att möjliggöra detta används trunkportar mellan switchar. En trunkport kan transportera trafik från flera VLAN över samma fysiska länk.
I IEEE 802.1Q-standarden infogas en 4-byte VLAN-tag i Ethernet-ramen. Denna tag innehåller bland annat VLAN-ID och används för att identifiera vilket VLAN ramen tillhör när den skickas över trunklänken.
Otaggad trafik
På en 802.1Q-trunk tillhör otaggade ramar portens native VLAN. Trafik i detta VLAN skickas normalt utan VLAN-tagg. På Cisco-switchar är VLAN 1 standardvärdet för native VLAN.
Båda ändarna av trunklänken ska använda samma native VLAN.
Om det inte finns några tilldelade portar med det nativa VLAN och om inte finns någon trunk-port tas omarkerade ramar bort från trafiken.
Management VLAN
Ett management-VLAN används för att övervaka, konfigurera och felsöka nätverksenheter på distans, exempelvis via SSH, HTTPS och SNMP.
Ett separat management-VLAN skiljer hanteringstrafiken från användartrafiken. För att skydda nätverksenheterna behöver åtkomsten också begränsas till behöriga administratörer.
VLAN 1 används ofta som standard, men ett separat VLAN bör väljas för nätverkshantering.
Voice VLAN
Voice VLAN är ett dedikerat VLAN som används för att stödja Voice over IP (VoIP). VoIP-trafik har specifika krav, inklusive:
- Garanterad bandbredd för att säkerställa hög röstkvalitet.
- Prioriterad överföring framför andra typer av nätverkstrafik.
- Möjlighet att dirigeras runt överbelastade områden i nätverket.
- Minimal fördröjning, vanligtvis mindre än 150 ms över nätverket.
- För att möta dessa krav måste hela nätverket designas med stöd för VoIP.
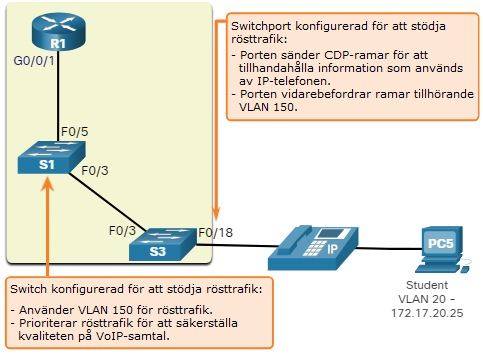
I det presenterade exemplet är VLAN 150 avsett för att transportera rösttrafik. En studentdator, PC5, är ansluten till en Cisco IP-telefon, och telefonen är i sin tur ansluten till switch S3. PC5 befinner sig i VLAN 20, som används för elevdata.