I denna laboration ska du stegvis bygga upp, analysera och optimera ett switchat nätverk med hjälp av Spanning Tree Protocol (STP).
Cisco-switchar använder som standard PVST+ (Per VLAN Spanning Tree Plus), vilket är en vidareutveckling av det klassiska STP (IEEE 802.1D). PVST+ innebär att varje VLAN får en egen STP-instans därmed en egen topologi.
När du kontrollerar spanning-tree med kommandon som show spanning-tree kan det dock se ut som att switchen kör PVST. I praktiken är detta en förenklad visning — det som faktiskt används är PVST+.
Det är viktigt att förstå denna skillnad eftersom:
- PVST+ möjliggör separat hantering per VLAN
- Du kan designa nätverket mer effektivt
- Olika VLAN kan använda olika vägar genom nätverket
Laborationen delas in i tre huvuddelar:
- Analysera standardbeteende (PVST+)
- Aktivera och jämföra med RPVST+
- Optimera och säkra nätverket
Syftet är att du ska förstå hur STP fungerar i praktiken, hur root bridge väljs, hur portroller bestäms och hur nätverket kan designas för bättre prestanda och stabilitet.
Steg 1: Analys av PVST+
Switcharna kommer automatiskt att välja Root Bridge (lägsta Bridge ID), beräkna bästa vägar baserat på cost och blockera redundanta länkar.
Du ska analysera:
- Vilken switch är Root Bridge per VLAN
- Vilka portar är:
- Root Ports
- Designated Ports
- Blocked Ports
- Vilka cost-värden används
- Vilken port blockeras och varför
Steg 2: Aktivera RPVST+
Exekvera kommandot: spanning-tree mode rapid-pvst
Detta innebär att swichen kör standarden 802.1w istället 802.1D (klassisk STP). Det innebär att konvergensen är snabbare vid förändringar i nätverket.
Med RPVST+ är portrollerna lite annorlunda:
- Root Port
- Designated Port
- Alternate Port
Steg 3: Design av Root Bridge
Nu ska nätverket optimeras genom att:
- VLAN 10 på SW1 blir Root Bridge och SW2 stand-by Root Bridge
- VLAN 20 på SW2 blir Root Bridge och SW3 stand-by Root Bridge
- VLAN 30 på SW3 blir Root Bridge och SW1 stand-by Root Bridge
Steg 4: Skerställa access-portar
I sista steget säkrar du accessportar.
- PortFast används för att porten går direkt till forwarding
- BPDU Guard används för att skydda nätverket genom att stänga av porten (err-disabled) om en BPDU tas emot.
Topologi
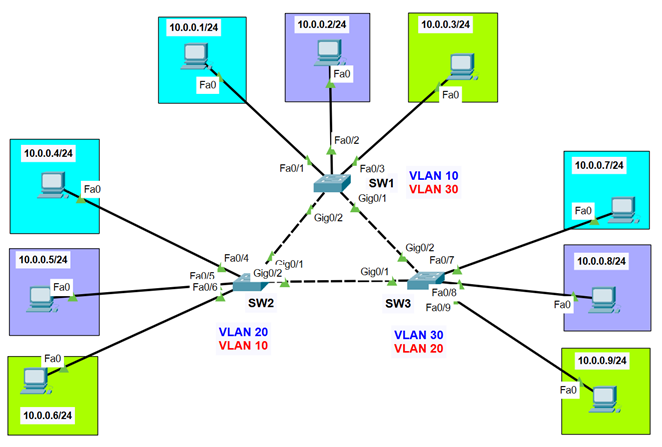
Konfigurationer
kod att komma