Tre switchar har nyligen installerats med redundanta länkar mellan dem. För att förhindra lager 2-loopar blockerar Spanning Tree Protocol (STP) vissa länkar. Därför kan inte hela den tillgängliga bandbredden användas samtidigt.
Med EtherChannel kan flera fysiska länkar samlas till en logisk länk. I denna laborationsmiljö kan upp till åtta länkar vara aktiva i samma kanal. Det ökar den sammanlagda bandbredden och ger redundans om en medlemslänk slutar fungera. STP behandlar kanalen som en enda logisk länk och förhindrar fortfarande loopar i topologin.
I laborationen konfigurerar du EtherChannel med två protokoll: PAgP, som är Cisco-proprietärt, och LACP, som är en öppen IEEE-standard. LACP definierades ursprungligen i IEEE 802.3ad och ingår numera i IEEE 802.1AX.
Nätverkstopogi
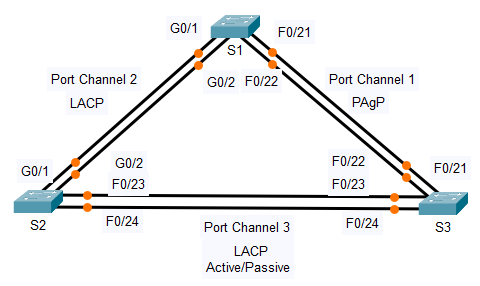
Port-channel-tabell
| Kanalgrupp | Portar på ena switchen | Portar på andra switchen | Protokoll |
|---|---|---|---|
| 1 | S1: F0/21, F0/22 | S3: F0/21, F0/22 | PAgP |
| 2 | S1: G0/1, G0/2 | S2: G0/1, G0/2 | LACP |
| 3 | S2: F0/23, F0/24 | S3: F0/23, F0/24 | LACP med active/passive |
Laborationens delar
- Konfigurera grundläggande switchinställningar.
- Konfigurera EtherChannel med Cisco PAgP.
- Konfigurera EtherChannel med LACP.
- Konfigurera en redundant EtherChannel-länk.
Konfigurationer
Del 1: Konfigurera grundläggande switchinställningar
a. Ange switcharnas namn
Tilldela varje switch ett namn med kommandot hostname. Använd namnen S1, S2 och S3 enligt topologin.
b. Kontrollera portarnas befintliga konfiguration
Kontrollera de portar som ska ansluta switcharna innan du konfigurerar EtherChannel. Granska portarnas status, hastighet, duplexläge och eventuella trunkanslutningar.
Kör följande kommandon på varje switch. Här visas S1 som exempel:
S1# show interfaces | include Ethernet
S1# show interfaces status
S1# show interfaces trunk
c. Konfigurera trunkportar
Konfigurera alla portar som ska ingå i EtherChannel som statiska trunkportar enligt port-channel-tabellen. Använd följande kommando på de berörda portarna:
switchport mode trunk
Trunkarna kan då transportera trafik för flera VLAN.
Observera: På en Cisco 2960 är standardläget normalt dynamic auto. Om båda ändarna använder detta läge inleder ingen sida DTP-förhandlingen, och länken förblir en accesslänk.
När du har konfigurerat portarna som statiska trunkar kan du stänga av DTP med:
switchport nonegotiate
Kommandot stänger av DTP-förhandlingen men gör inte i sig porten till en trunk. Det ersätter därför inte switchport mode trunk och påverkar inte förhandlingen med PAgP eller LACP.
Del 2: Konfigurera en EtherChannel med Cisco PAgP
Innan du lägger portarna i en kanalgrupp bör du stänga av dem på båda switcharna. Det minskar risken för att EtherChannel Misconfig Guard upptäcker en tillfällig felkonfiguration och försätter portarna i err-disabled, vilket innebär att de inaktiveras.
Kontrollera först trunklänkarna enligt steg a–b. Stäng därefter av medlemsportarna inför kanalbildningen och återaktivera dem när båda ändarna är konfigurerade.
Steg 1: Konfigurera Port-channel 1
a. Förbered länkarna mellan S1 och S3
Den första EtherChannel-gruppen ska samla portarna F0/21 och F0/22 mellan S1 och S3.
Konfigurera portarna som statiska trunkportar på båda switcharna. Kontrollera att de har samma native VLAN och samma tillåtna VLAN.
b. Kontrollera trunkkonfigurationen
Kör följande kommando på båda switcharna:
S1# show interfaces trunk
Kontrollera att båda länkarna fungerar som trunkar och använder samma native VLAN. Rätta eventuella skillnader innan du fortsätter.
c. Lägg till portarna i kanalgrupp 1
Stäng först av F0/21 och F0/22 på båda switcharna. Lägg därefter till dem i kanalgrupp 1 med kommandot channel-group 1 mode desirable.
Läget desirable innebär att switchen aktivt inleder PAgP-förhandlingen. I detta exempel använder båda sidor desirable.
På S1:
S1(config)# interface range f0/21 - 22
S1(config-if-range)# shutdown
På S3:
S3(config)# interface range f0/21 - 22
S3(config-if-range)# shutdown
När portarna är avstängda på båda switcharna lägger du till dem i kanalgruppen.
På S1:
S1(config-if-range)# channel-group 1 mode desirable
S1(config-if-range)# exit
På S3:
S3(config-if-range)# channel-group 1 mode desirable
S3(config-if-range)# exit
Meddelandet Creating a port-channel interface Port-channel 1 visar att det logiska interfacet har skapats. I kommandoutdata förkortas namnet till Po1. Meddelandet betyder däremot inte att kanalen redan är i drift.
d. Konfigurera portkanalen som trunk
Konfigurera det logiska interfacet Port-channel 1 som trunk på båda switcharna.
På S1:
S1(config)# interface port-channel 1
S1(config-if)# switchport mode trunk
S1(config-if)# no shutdown
S1(config-if)# exit
På S3:
S3(config)# interface port-channel 1
S3(config-if)# switchport mode trunk
S3(config-if)# no shutdown
S3(config-if)# exit
Återaktivera därefter medlemsportarna så att PAgP kan bilda kanalen.
På S1:
S1(config)# interface range f0/21 - 22
S1(config-if-range)# no shutdown
S1(config-if-range)# end
På S3:
S3(config)# interface range f0/21 - 22
S3(config-if-range)# no shutdown
S3(config-if-range)# end
Steg 2: Verifiera status för Port-channel 1
a. Kontrollera EtherChannel-status
Kör följande kommando på både S1 och S3:
S1# show etherchannel summary
Kommandot visar förhandlingsprotokoll, portkanal och medlemsportarnas tillstånd.
Kontrollera att protokollet är PAgP, att portkanalen visas som Po1(SU) och att F0/21 och F0/22 är markerade med (P).
- S betyder att kanalen används på lager 2.
- U betyder att kanalen används.
- P betyder att den fysiska porten ingår i kanalen.
b. Felsök om kanalen inte aktiveras
Om kanalen inte bildas kontrollerar du först att medlemsportarnas inställningar är enhetliga och att båda sidor använder channel-group 1 mode desirable.
Stäng vid behov av medlemsportarna i båda ändarna med shutdown. Rätta eventuella konfigurationsfel och återaktivera sedan portarna med no shutdown.
Kontrollera därefter kanalen igen och granska trunk- och STP-status:
S1# show etherchannel summary
S1# show interfaces trunk
S1# show spanning-tree
Portkanalen ska visas som det logiska interfacet Po1, i stället för att medlemsportarna behandlas som separata länkar av STP. STP kan fortfarande blockera en hel portkanal om det behövs för att förhindra en loop i topologin.
Del 3: Konfigurera en 802.3ad LACP EtherChannel
Steg 1: Konfigurera Port-channel 2
a. Konfigurera LACP mellan S1 och S2
LACP är ett standardiserat protokoll för länkaggregering. Det definierades ursprungligen i IEEE 802.3ad och ingår numera i IEEE 802.1AX. Till skillnad från det Cisco-proprietära PAgP kan LACP användas mellan utrustning från olika tillverkare som stöder protokollet.
I detta steg ska du samla G0/1 och G0/2 mellan S1 och S2 i en LACP-kanal. Använd Port-channel 2, eftersom Port-channel 1 redan används på S1.
Kommandot channel-group 2 mode active kopplar portarna till kanalgrupp 2 och aktiverar LACP. Läget active inleder förhandlingen, precis som desirable gör i PAgP, men med ett annat protokoll.
Kontrollera att medlemsportarna är konfigurerade som statiska trunkar enligt del 1. Stäng sedan av portarna på båda switcharna innan du skapar kanalen.
På S1:
S1(config)# interface range g0/1 - 2
S1(config-if-range)# shutdown
På S2:
S2(config)# interface range g0/1 - 2
S2(config-if-range)# shutdown
Lägg därefter portarna i kanalgrupp 2 och konfigurera det logiska interfacet som trunk.
På S1:
S1(config-if-range)# channel-group 2 mode active
S1(config-if-range)# exit
S1(config)# interface port-channel 2
S1(config-if)# switchport mode trunk
S1(config-if)# no shutdown
S1(config-if)# exit
På S2:
S2(config-if-range)# channel-group 2 mode active
S2(config-if-range)# exit
S2(config)# interface port-channel 2
S2(config-if)# switchport mode trunk
S2(config-if)# no shutdown
S2(config-if)# exit
När båda ändarna är konfigurerade återaktiverar du medlemsportarna. LACP kan då förhandla och bilda kanalen.
På S1:
S1(config)# interface range g0/1 - 2
S1(config-if-range)# no shutdown
S1(config-if-range)# end
På S2:
S2(config)# interface range g0/1 - 2
S2(config-if-range)# no shutdown
S2(config-if-range)# end
Steg 2: Verifiera status för Port-channel 2
Använd samma verifieringskommandon som i del 2, steg 2. Kör dem på både S1 och S2:
S1# show etherchannel summary
S1# show interfaces trunk
S1# show spanning-tree
Kontrollera följande:
- Protokoll och medlemsportar: show etherchannel summary ska visa LACP, Po2(SU) och portarna G0/1 och G0/2 med markeringen (P).
- Trunk: show interfaces trunk ska visa Po2 som trunk med rätt native VLAN och tillåtna VLAN.
- STP: show spanning-tree ska visa Po2 som en logisk port, i stället för de två fysiska medlemsportarna.
En portkanal kan vara korrekt bildad även om STP blockerar den för ett VLAN. Det innebär att STP förhindrar en loop i topologin, inte att LACP-förhandlingen har misslyckats.
Del 4: Konfigurera en redundant EtherChannel-länk
Steg 1: Konfigurera Port Channel 3
I detta steg skapar du en tredje EtherChannel mellan S2 och S3 med portarna F0/23 och F0/24. Kanalen ger en alternativ väg mellan switcharna.
Använd LACP passive på S2 och LACP active på S3. S3 inleder då förhandlingen och S2 svarar.
Du kan visa tillgängliga förhandlingslägen med frågetecknet ?:
S2(config)# interface range f0/23 - 24
S2(config-if-range)# channel-group 3 mode ?
active    Enable LACP unconditionally
auto      Enable PAgP only if a PAgP device is detected
desirable Enable PAgP unconditionally
on        Enable Etherchannel only
passive   Enable LACP only if a LACP device is detected
Active och passive används för LACP, medan desirable och auto används för PAgP. Läget on skapar en statisk kanal utan förhandling och kräver on på båda sidor.
Kontrollera att medlemsportarna är statiska trunkportar enligt del 1. Stäng sedan av portarna på båda switcharna innan du fortsätter.
På S2:
S2(config)# interface range f0/23 - 24
S2(config-if-range)# shutdown
På S3:
S3(config)# interface range f0/23 - 24
S3(config-if-range)# shutdown
a. Konfigurera Port-channel 3 på S2
Lägg portarna i kanalgrupp 3 med mode passive. S2 svarar då på LACP-paket men inleder inte förhandlingen själv.
Konfigurera därefter Port-channel 3 som trunk:
S2(config-if-range)# channel-group 3 mode passive
S2(config-if-range)# exit
S2(config)# interface port-channel 3
S2(config-if)# switchport mode trunk
S2(config-if)# no shutdown
S2(config-if)# exit
b. Konfigurera Port-channel 3 på S3
Lägg portarna i kanalgrupp 3 med mode active. S3 inleder då LACP-förhandlingen med S2.
Konfigurera även denna portkanal som trunk:
S3(config-if-range)# channel-group 3 mode active
S3(config-if-range)# exit
S3(config)# interface port-channel 3
S3(config-if)# switchport mode trunk
S3(config-if)# no shutdown
S3(config-if)# exit
När båda ändarna är konfigurerade återaktiverar du medlemsportarna.
På S2:
S2(config)# interface range f0/23 - 24
S2(config-if-range)# no shutdown
S2(config-if-range)# end
På S3:
S3(config)# interface range f0/23 - 24
S3(config-if-range)# no shutdown
S3(config-if-range)# end
Steg 2: Verifiera status för Port-channel 3
a. Kontrollera EtherChannel och trunk
Använd samma verifieringskommandon som i del 2, steg 2.
På S2:
S2# show etherchannel summary
S2# show interfaces trunk
På S3:
S3# show etherchannel summary
S3# show interfaces trunk
Kontrollera att protokollet är LACP, att kanalen visas som Po3(SU) och att F0/23 och F0/24 är markerade med (P). Kontrollera också att Po3 fungerar som trunk med rätt VLAN-inställningar.
b. Kontrollera Spanning Tree
De tre portkanalerna bildar nu en triangel mellan switcharna. EtherChannel samlar de parallella medlemslänkarna, men tar inte bort loopen mellan de tre switcharna. STP måste därför blockera en logisk väg för varje berört VLAN.
Kontrollera STP-status på S1:
S1# show spanning-tree active
Följande utdrag visar ett möjligt resultat för VLAN 1:
Interface Role Sts Cost Prio.Nbr Type
--------- ---- --- ---- -------- ----
Po1       Root FWD 9    128.27   Shr
Po2       Altn BLK 3    128.28   Shr
Här är Po1 root-port och vidarebefordrar trafik, medan Po2 är en alternativ port i blockerande tillstånd. STP behandlar alltså varje portkanal som en enda logisk port.
Resultatet kan skilja sig i din topologi beroende på vilken switch som har valts till root bridge.
c. Gör S1 till primär root bridge för VLAN 1
I exemplet blockerar STP Po2, som består av gigabitlänkarna mellan S1 och S2. Kanalen kan fortfarande vara korrekt bildad, men den vidarebefordrar inte vanlig datatrafik för VLAN 1.
För att styra topologin så att S1 portkanaler vidarebefordrar trafik gör du S1 till primär root bridge för VLAN 1:
S1# configure terminal
S1(config)# spanning-tree vlan 1 root primary
S1(config)# end
Alternativt kan du ange prioriteten manuellt:
S1(config)# spanning-tree vlan 1 priority 24576
Använd ett av alternativen. En manuellt angiven prioritet på 24576 gör S1 till root bridge om dess bridge ID blir lägst. Det garanteras alltså inte om en annan switch redan har en lägre prioritet.
Vänta tills STP har räknat om topologin. I Packet Tracer kan du använda Fast Forward Time för att låta simuleringstiden gå snabbare. Det ändrar inte vilket STP-protokoll switcharna använder.
Kontrollera sedan resultatet:
S1# show spanning-tree active
För VLAN 1 ska S1 nu anges som root bridge, vanligtvis med texten This bridge is the root. Kontrollera att Po1 och Po2 är designated-portar i forwarding.
STP blockerar i stället en väg mellan S2 och S3 för VLAN 1. Den redundanta anslutningen finns kvar och kan användas om den aktiva vägen slutar fungera.