I denna laboration bygger du ett redundant och skalbart nätverk med STP, EtherChannel och HSRP. Teknikerna kompletterar varandra: STP förhindrar lager 2-loopar, EtherChannel samlar parallella länkar och HSRP ger klienterna en redundant standardgateway.
Topologin består av två distributionsswitchar, SD1 och SD2, tre accesswitchar, SW1–SW3, samt två multilayerswitchar, MLS1 och MLS2, som hanterar routing och HSRP.
Laborationen består av två delar:
- Del 1 förklarar begreppen och nätverkets planering.
- Del 2 innehåller de praktiska konfigurationerna.
1. Protokollens uppgifter
| Teknik | Uppgift i nätverket |
|---|---|
| STP | Förhindrar lager 2-loopar genom att blockera redundanta vägar. |
| EtherChannel | Samlar flera fysiska länkar i en logisk kanal för högre sammanlagd bandbredd och redundans. |
| HSRP | Ger klienterna en gemensam virtuell gateway som kan hanteras av olika multilayerswitchar vid fel. |
EtherChannel förhandlas med PAgP, ett Cisco-proprietärt protokoll, eller LACP, en öppen IEEE-standard. STP behandlar den färdiga kanalen som en enda logisk länk.
2. Topologi
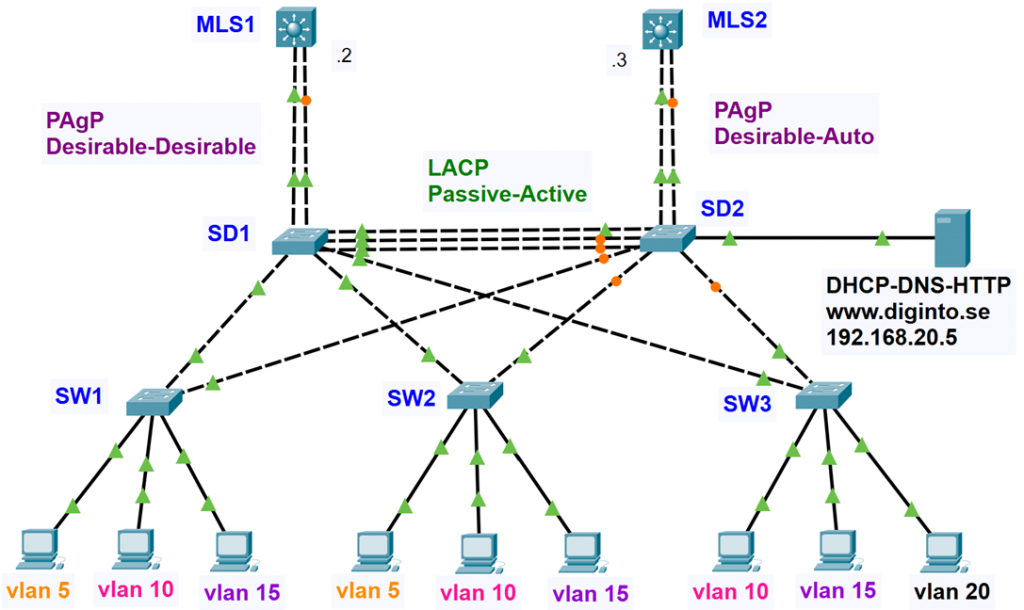
3. STP: primary och secondary root
STP väljer en rotbrygga, root bridge, som referenspunkt när den loopfria topologin beräknas. Den switch som har lägst bridge ID väljs. Bridge ID innehåller bland annat prioritet och MAC-adress.
Med PVST har varje VLAN en egen STP-instans och kan därför ha en egen rotbrygga. I denna laboration fördelas VLAN mellan MLS1 och MLS2.
Root primary används för att ge den önskade rotbryggan en lägre prioritet. Root secondary används för att förbereda den andra switchen som reserv. Om rotbryggan försvinner väljer STP automatiskt en ny utifrån lägst bridge ID. Secondary är alltså en planerad reserv, inte en särskild STP-portroll.
| VLAN | Primary root | Secondary root |
|---|---|---|
| 5 och 15 | MLS1 | MLS2 |
| 10 och 20 | MLS2 | MLS1 |
Fördelningen gör att olika VLAN kan använda olika vägar genom nätverket. Det ger möjlighet att fördela belastningen, men garanterar inte en jämn trafikfördelning.
4. HSRP: active och standby
Hot Standby Router Protocol (HSRP) är ett Cisco-protokoll för gatewayredundans. MLS1 och MLS2 ingår i en HSRP-grupp för varje VLAN och delar en virtuell IP-adress.
Varje grupp har en active switch som vidarebefordrar trafiken till den virtuella gatewayen och en standby switch som kan ta över. Standby betyder inte att hela switchen är inaktiv; den kan samtidigt vara active för andra grupper.
I laborationen används följande fördelning:
| VLAN | MLS1 | MLS2 |
|---|---|---|
| 5 och 15 | Active, prioritet 200 | Standby, prioritet 150 |
| 10 och 20 | Standby, prioritet 150 | Active, prioritet 200 |
Högre HSRP-prioritet föredras, medan lägre prioritet föredras i STP. Kommandot preempt gör att en switch med högre HSRP-prioritet kan ta över active-rollen från en switch med lägre prioritet, exempelvis efter en omstart.
STP och HSRP arbetar oberoende av varandra. Vi planerar därför samma switch som rotbrygga och aktiv gateway för respektive VLAN. Det minskar risken för onödiga omvägar genom nätverket.
5. IP-adressering och virtuell gateway
Varje multilayerswitch har en egen IP-adress på sitt VLAN-interface, ett SVI. Därutöver har HSRP-gruppen en gemensam virtuell IP-adress.
Alla nät använder /24, vilket motsvarar nätmasken 255.255.255.0.
| VLAN | Namn | Nätverk | MLS1 SVI | MLS2 SVI | Virtuell gateway |
|---|---|---|---|---|---|
| 5 | Executives | 192.168.5.0/24 | 192.168.5.2 | 192.168.5.3 | 192.168.5.1 |
| 10 | HR | 192.168.10.0/24 | 192.168.10.2 | 192.168.10.3 | 192.168.10.1 |
| 15 | Staff | 192.168.15.0/24 | 192.168.15.2 | 192.168.15.3 | 192.168.15.1 |
| 20 | Admins | 192.168.20.0/24 | 192.168.20.2 | 192.168.20.3 | 192.168.20.1 |
Klienterna använder den virtuella IP-adressen som default gateway, inte MLS1 eller MLS2 individuella adress.
Om den aktiva switchen slutar fungera och HSRP upptäcker bortfallet tar standby-switchen över den virtuella gatewayen. Klienterna behåller samma gatewayadress och behöver inte konfigureras om.
6. Exempel: HSRP för VLAN 5
För VLAN 5 använder MLS1 adressen 192.168.5.2 och MLS2 adressen 192.168.5.3. Båda konfigureras med den virtuella gatewayadressen 192.168.5.1.
Följande exempel visar HSRP-inställningarna på MLS1. VLAN, trunkar och routing förbereds i del 2.
MLS1(config)# interface vlan 5
MLS1(config-if)# ip address 192.168.5.2 255.255.255.0
MLS1(config-if)# standby 5 ip 192.168.5.1
MLS1(config-if)# standby 5 priority 200
MLS1(config-if)# standby 5 preempt
MLS1(config-if)# no shutdown
standby 5 anger HSRP-grupp 5. Gruppnumret matchar VLAN-numret för att göra konfigurationen lättare att följa.
standby 5 ip anger gruppens virtuella IP-adress. Ordet standby i kommandot betyder alltså inte att adressen tillhör reservswitchen.
MLS2 får samma gruppnummer och virtuella IP-adress, men prioritet 150. MLS1 prioritet 200, tillsammans med preempt, gör att MLS1 kan återta active-rollen när den åter är tillgänglig.
I del 2 använder du denna planering för att konfigurera och verifiera VLAN, STP, EtherChannel, routing och HSRP.