I denna del konfigurerar du nätverket från del 1. Du skapar VLAN, trunkar och EtherChannel, väljer rotbryggor och konfigurerar routing med redundanta HSRP-gatewayer. Slutligen lägger du till DHCP, DNS och en webbplats samt testar kommunikationen.
Topologi och arbetsgång
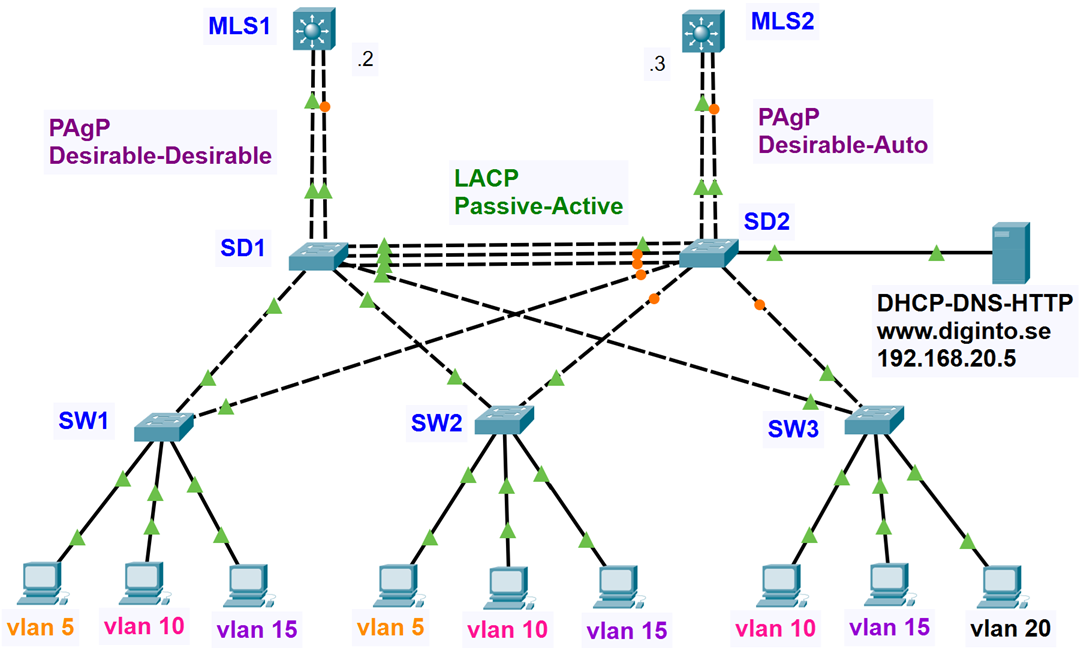
Använd följande kanalindelning:
| Förbindelse | Medlemsportar | Kanalgrupp | Protokoll och lägen |
|---|---|---|---|
| SD1–SD2 | Fa0/1–3 på båda | 1 | LACP: SD1 passive, SD2 active |
| SD1–MLS1 | G0/1–2 på båda | 2 | PAgP: desirable på båda |
| SD2–MLS2 | G0/1–2 på båda | 2 | PAgP: desirable på båda |
Kanalgruppsnumret är lokalt. Därför kan grupp 2 användas på båda de separata förbindelserna till multilayerswitcharna.
För varje EtherChannel använder du samma arbetsgång:
- stäng av medlemsportarna på båda sidor
- konfigurera trunk och kanalgrupp
- konfigurera Port-channel
- återaktivera portarna när båda ändarna är klara.
Kommandoblocken visas utan switchprompt för att vara lättare att läsa och kopiera. De börjar i privilegierat EXEC-läge, Switch#, om inget annat anges.
Genomförande
- Skapa VLAN på samtliga switchar
- Konfigurera accesswitcharna SW1–SW3
- PortFast och BPDU Guard används endast på klientportarna. PortFast låter dem snabbt börja vidarebefordra trafik. BPDU Guard stänger av en port om den tar emot en BPDU.
- Upplänkarna är separata trunkar och ingår inte i någon EtherChannel. STP kan därför blockera en av dem för ett visst VLAN.
- Förbered distributionsswitcharna
- Alla trunkar i laborationen använder standardinställningarna: native VLAN 1 och alla VLAN tillåtna.
- switchport nonegotiate stänger av DTP, men påverkar inte LACP eller PAgP.
- Konfigurera LACP mellan SD1 och SD2
- Stäng först av medlemsportarna på båda switcharna.
- SD2 inleder LACP-förhandlingen och SD1 svarar.
- Protokollet väljs av mode active respektive mode passive; något separat channel-protocol lacp behövs inte.
- Konfigurera PAgP till MLS1 och MLS2
- Utför arbetet för ett switchpar i taget: först SD1–MLS1, därefter SD2–MLS2.
- Kommandot switchport trunk encapsulation dot1q används på MLS-modeller som har valbar trunkinkapsling.
- På modeller som endast stöder 802.1Q finns inte kommandot; där utelämnas just den raden.
- Fördela STP rotbryggor
- MLS1 ska vara primär rotbrygga för VLAN 5 och 15. MLS2 ska vara primär för VLAN 10 och 20. Den andra switchen förbereds som sekundär.
- Den avsedda rotbryggan ska visa This bridge is the root.
- Blockerade redundanta vägar på andra switchar är en normal del av STP funktion.
- Konfigurera routing och HSRP
- Klienterna använder HSRP virtuella adresser som standardgateway.
- För varje VLAN ska samma MLS vara rotbrygga och aktiv HSRP-gateway.
- Alla adresser använder nätmasken 255.255.255.0. HSRP version 2 används på båda switcharna.
- ip routing aktiverar routing mellan VLAN. preempt gör att switchen med högre HSRP-prioritet kan återta active-rollen efter ett avbrott.
- ip helper-address vidarebefordrar DHCP-förfrågningar till servern i VLAN 20. Någon helper behövs inte på VLAN 20, eftersom servern finns i samma VLAN.
8. Konfigurera DHCP-servern
Anslut servern till SD2 Fa0/20. Använd följande statiska inställningar:
| Inställning | Värde |
|---|---|
| IP-adress | 192.168.20.5 |
| Nätmask | 255.255.255.0 |
| Default gateway | 192.168.20.1 |
| DNS-server | 192.168.20.5 |
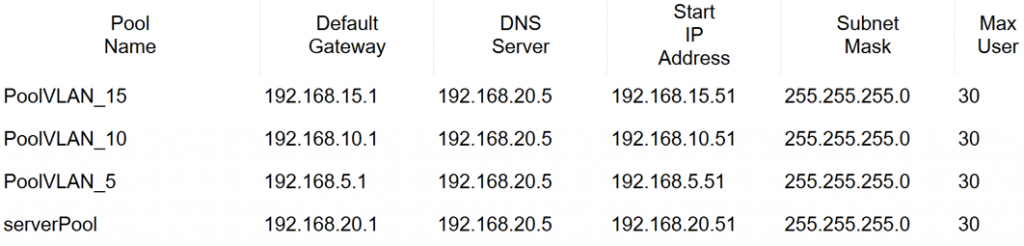
Öppna Services → DHCP, aktivera tjänsten och skapa en pool per VLAN. Följande adressintervall lämnar utrymme för gateway, switchar och servrar:
| Pool | Startadress | Nätmask | Default gateway | DNS-server | Antal klienter |
|---|---|---|---|---|---|
| Executives | 192.168.5.100 | 255.255.255.0 | 192.168.5.1 | 192.168.20.5 | 100 |
| HR | 192.168.10.100 | 255.255.255.0 | 192.168.10.1 | 192.168.20.5 | 100 |
| Staff | 192.168.15.100 | 255.255.255.0 | 192.168.15.1 | 192.168.20.5 | 100 |
| Admins | 192.168.20.100 | 255.255.255.0 | 192.168.20.1 | 192.168.20.5 | 100 |
Välj DHCP i klienternas IP-inställningar. Kontrollera att varje klient får en adress från rätt VLAN och använder den virtuella gatewayadressen.
9. Konfigurera DNS och webbplats
Använd samma server för DNS och HTTP. Aktivera DNS under Services → DNS och skapa följande poster:
| Namn | Typ | Värde |
|---|---|---|
| diginto.se | NS | ns1.diginto.se |
| ns1.diginto.se | A | 192.168.20.5 |
| www.diginto.se | A | 192.168.20.5 |
NS-posten anger domänens namnserver. A-posterna kopplar servernamnen till IP-adressen.
Aktivera sedan HTTP under Services → HTTP. Redigera startsidan och lägg till en rubrik, en kort text och en bild. Bildens filnamn i HTML-koden måste stämma med den importerade filen.
10. Verifiera och testa redundansen
Kontrollera konfigurationen med följande kommandon:
| Kontroll | Kommando | Förväntat resultat |
|---|---|---|
| VLAN och accessportar | show vlan brief | Rätt VLAN på klientportarna |
| Trunkar | show interfaces trunk | Avsedda upplänkar och portkanaler är trunkar |
| EtherChannel | show etherchannel summary | Kanalerna används och medlemsportarna har (P) |
| VLAN-interface | show ip interface brief | MLS-switcharnas SVI är up/up |
| Routing | show ip route | VLAN-näten finns som direktanslutna nät |
| HSRP | show standby brief | Active och standby följer planeringen |
| STP | show spanning-tree vlan 5 | Rätt rotbrygga; upprepa för övriga VLAN |
Ett VLAN-interface behöver både vara aktiverat och ha ett aktivt lager 2-underlag för VLAN för att bli up/up. no shutdown räcker därför inte ensamt.
Testa sedan från klienterna att de når sin gateway, klienter i andra VLAN och servern. Kontrollera även att webbplatsen fungerar via DNS-namnet.
Konfigurationer
- Skapa VLAN
- SW1(config)# vlan 5
- SW1(config-vlan)# name Executives
- SW1(config-vlan)# vlan 10
- SW1(config-vlan)# name HR
- SW1(config-vlan)# vlan 15
- SW1(config-vlan)# name Staff
- SW1(config-vlan)# vlan 20
- SW1(config-vlan)# name Admins
- SW1(config-vlan)# exit
- Port tilldelning VLAN 5
- SW1(config)# interface fa0/5
- SW1(config-if)# switchport mode access
- SW1(config-if)# switchport access vlan 5
- SW1(config-if)# spanning-tree portfast
- SW1(config-if)# spanning-tree bpduguard enable
- SW1(config-if)# exit
- Port tilldelning VLAN 10
- SW1(config)# interface fa0/10
- SW1(config-if)# switchport mode access
- SW1(config-if)# switchport access vlan 10
- SW1(config-if)# spanning-tree portfast
- SW1(config-if)# spanning-tree bpduguard enable
- SW1(config-if)# exit
- Port tilldelning VLAN 15
- SW1(config)# interface fa0/15
- SW1(config-if)# switchport mode access
- SW1(config-if)# switchport access vlan 15
- SW1(config-if)# spanning-tree portfast
- SW1(config-if)# spanning-tree bpduguard enable
- SW1(config-if)# exit
- Port tilldelning VLAN 20
- SW1(config)# interface fa0/20
- SW1(config-if)# switchport mode access
- SW1(config-if)# switchport access vlan 20
- SW1(config-if)# spanning-tree portfast
- SW1(config-if)# spanning-tree bpduguard enable
- SW1(config-if)# exit
- Trunk konfigurering och inaktivering av DTP
- SW1(config)# interface range fa0/23-24
- SW1(config-if-range)# switchport mode trunk
- SW1(config-if-range)# switchport nonegotiate
- SW1(config-if-range)# exit
- SW1(config)#
- Skapa VLAN
- SW2(config)# vlan 5
- SW2(config-vlan)# name Executives
- SW2(config-vlan)# vlan 10
- SW2(config-vlan)# name HR
- SW2(config-vlan)# vlan 15
- SW2(config-vlan)# name Staff
- SW2(config-vlan)# vlan 20
- SW2(config-vlan)# name Admins
- SW2(config-vlan)# exit
- Port tilldelning VLAN 5
- SW2(config)# interface fa0/5
- SW2(config-if)# switchport mode access
- SW2(config-if)# switchport access vlan 5
- SW2(config-if)# spanning-tree portfast
- SW2(config-if)# spanning-tree bpduguard enable
- SW2(config-if)# exit
- Port tilldelning VLAN 10
- SW2(config)# interface fa0/10
- SW2(config-if)# switchport mode access
- SW2(config-if)# switchport access vlan 10
- SW2(config-if)# spanning-tree portfast
- SW2(config-if)# spanning-tree bpduguard enable
- SW2(config-if)# exit
- Port tilldelning VLAN 15
- SW2(config)# interface fa0/15
- SW2(config-if)# switchport mode access
- SW2(config-if)# switchport access vlan 15
- SW2(config-if)# spanning-tree portfast
- SW2(config-if)# spanning-tree bpduguard enable
- SW2(config-if)# exit
- Port tilldelning VLAN 20
- SW2(config)# interface fa0/20
- SW2(config-if)# switchport mode access
- SW2(config-if)# switchport access vlan 20
- SW2(config-if)# spanning-tree portfast
- SW2(config-if)# spanning-tree bpduguard enable
- SW2(config-if)# exit
- Trunk konfigurering
- SW2(config)# interface range fa0/23-24
- SW2(config-if-range)# switchport mode trunk
- SW2(config-if-range)# switchport nonegotiate
- SW2(config-if-range)# exit
- SW2(config)#
- Skapa VLAN
- SW3(config)# vlan 5
- SW3(config-vlan)# name Executives
- SW3(config-vlan)# vlan 10
- SW3(config-vlan)# name HR
- SW3(config-vlan)# vlan 15
- SW3(config-vlan)# name Staff
- SW3(config-vlan)# vlan 20
- SW3(config-vlan)# name Admins
- SW3(config-vlan)# exit
- Port tilldelning VLAN 5
- SW3(config)# interface fa0/5
- SW3(config-if)# switchport mode access
- SW3(config-if)# switchport access vlan 5
- SW3(config-if)# spanning-tree portfast
- SW3(config-if)# spanning-tree bpduguard enable
- SW3(config-if)# exit
- Port tilldelning VLAN 10
- SW3(config)# interface fa0/10
- SW3(config-if)# switchport mode access
- SW3(config-if)# switchport access vlan 10
- SW3(config-if)# spanning-tree portfast
- SW3(config-if)# spanning-tree bpduguard enable
- SW3(config-if)# exit
- Port tilldelning VLAN 15
- SW3(config)# interface fa0/15
- SW3(config-if)# switchport mode access
- SW3(config-if)# switchport access vlan 15
- SW3(config-if)# spanning-tree portfast
- SW3(config-if)# spanning-tree bpduguard enable
- SW3(config-if)# exit
- Port tilldelning VLAN 20
- SW3(config)# interface fa0/20
- SW3(config-if)# switchport mode access
- SW3(config-if)# switchport access vlan 20
- SW3(config-if)# spanning-tree portfast
- SW3(config-if)# spanning-tree bpduguard enable
- SW3(config-if)# exit
- Trunk konfigurering
- SW3(config)# interface range fa0/23-24
- SW3(config-if-range)# switchport mode trunk
- SW3(config-if-range)# switchport nonegotiate
- SW3(config-if-range)# exit
- SW3(config)#
- Skapa VLAN
- SD1(config)# vlan 5
- SD1(config-vlan)# name Executives
- SD1(config-vlan)# vlan 10
- SD1(config-vlan)# name HR
- SD1(config-vlan)# vlan 15
- SD1(config-vlan)# name Staff
- SD1(config-vlan)# vlan 20
- SD1(config-vlan)# name Admins
- SD1(config-vlan)# exit
- Trunk konfigurering port 22, 23, 24 och Inaktivering av DTP
- SD1(config)# interface range fa0/22-24
- SD1(config-if-range)# switchport mode trunk
- SD1(config-if-range)# switchport nonegotiate
- SD1(config-if-range)# exit
- EtherChannel konfigurering med protokoll LACP
- SD1(config)# interface range fa0/1-3
- SD1(config-if-range)# channel-protocol lacp
- SD1(config-if-range)# channel-group 1 mode passive
- SD1(config-if-range)# exit
- Trunk konfigurering
- SD1(config)# interface port-channel 1
- SD1(config-if)# switchport mode trunk
- SD1(config-if)# switchport nonegotiate
- SD1(config-if)# exit
- EtherChannel konfigurering med protokoll PAgP
- SD1(config)# interface range g0/1-2
- SD1(config-if-range)# channel-protocol pagp
- SD1(config-if-range)# channel-group 2 mode desirable
- SD1(config-if-range)# exit
- Trunk konfigurering
- SD1(config)# interface port-channel 2
- SD1(config-if)# switchport mode trunk
- SD1(config-if)# switchport nonegotiate
- SD1(config-if)# exit
- SD1(config)#
- Skapa VLAN
- SD2(config)# vlan 5
- SD2(config-vlan)# name Executives
- SD2(config-vlan)# vlan 10
- SD2(config-vlan)# name HR
- SD2(config-vlan)# vlan 15
- SD2(config-vlan)# name Staff
- SD2(config-vlan)# vlan 20
- SD2(config-vlan)# name Admins
- SD2(config-vlan)# exit
- Trunk konfigurering portar 22, 23, 24 och inaktivering av DTP
- SD2(config)# interface range fa0/22-24
- SD2(config-if-range)# switchport mode trunk
- SD2(config-if-range)# switchport nonegotiate
- SD2(config-if-range)# exit
- EtherChannel konfigurering med protokoll LACP
- SD2(config)# interface range fa0/1-3
- SD2(config-if-range)# channel-protocol lacp
- SD2(config-if-range)# channel-group 1 mode active
- SD2(config-if-range)# exit
- Trunk konfigurering
- SD2(config)# interface port-channel 1
- SD2(config-if)# switchport mode trunk
- SD2(config-if)# switchport nonegotiate
- SD2(config-if)# exit
- EtherChannel konfigurering med protokoll PAgP
- SD2(config)# interface range g0/1-2
- SD2(config-if-range)# channel-protocol pagp
- SD2(config-if-range)# channel-group 2 mode desirable
- SD2(config-if-range)# exit
- Trunk konfigurering
- SD2(config)# interface port-channel 2
- SD2(config-if)# switchport mode trunk
- SD2(config-if)# switchport nonegotiate
- SD2(config-if)# exit
- Port tilldelning VLAN 20
- SD2(config)# interface fa0/20
- SD2(config-if)# switchport mode access
- SD2(config-if)# switchport acces vlan 20
- SD2(config-if)# exit
- SD2(config)#
Kommandot switchport trunk encapsulation dot1q används på MLS-modeller som har valbar trunkinkapsling. På modeller som endast stöder 802.1Q finns inte kommandot; där utelämnas just den raden.
ip routing aktiverar routing mellan VLAN. preempt gör att switchen med högre HSRP-prioritet kan återta active-rollen efter ett avbrott.
- Skapa VLAN
- MLS1(config)# vlan 5
- MLS1(config-vlan)# name Executives
- MLS1(config-vlan)# vlan 10
- MLS1(config-vlan)# name HR
- MLS1(config-vlan)# vlan 15
- MLS1(config-vlan)# name Staff
- MLS1(config-vlan)# vlan 20
- MLS1(config-vlan)# name Admins
- MLS1(config-vlan)# exit
- EtherChannel konfigurering med protokoll PAgP
- MLS1(config-)# interface range g0/1-2
- MLS1(config-if-range)# channel-protocol pagp
- MLS1(config-if-range)# channel-group 2 mode desirable
- MLS1(config-if-range)# exit
- Trunk konfigurering och inaktivering av DTP
- MLS1(config)# interface port-channel 2
- MLS1(config-if)# switchport trunk encapsulation dot1q
- MLS1(config-if)# switchport mode trunk
- MLS1(config-if)# switchport nonegotiate
- MLS1(config-if)# exit
- Varje VLAN kör en egen STP-instans med en egen rotbrygga
- MLS1(config)# spanning-tree vlan 5 root primary
- MLS1(config)# spanning-tree vlan 15 root primary
- MLS1(config)# spanning-tree vlan 10 root secondary
- MLS1(config)# spanning-tree vlan 20 root secondary
- VLAN 5 behandlas som ett Layer 3-interface, vilket tillåter routing och IP-adressering.
- MLS1(config)# interface vlan 5
- MLS1(config-if)# ip address 192.168.5.2 255.255.255.0
- MLS1(config-if)# ip helper-address 192.168.20.5
- MLS1(config-if)# standby version 2
- MLS1(config-if)# standby 5 ip 192.168.5.1
- MLS1(config-if)# standby 5 priority 200
- MLS1(config-if)# standby 5 preempt
- MLS1(config-if)# exit
- HSRP konfigurering för VLAN 10
- MLS1(config)# interface vlan 10
- MLS1(config-if)# ip address 192.168.10.2 255.255.255.0
- MLS1(config-if)# ip helper-address 192.168.20.5
- MLS1(config-if)# standby version 2
- MLS1(config-if)# standby 10 ip 192.168.10.1
- MLS1(config-if)# standby 10 priority 150
- MLS1(config-if)# standby 10 preempt
- MLS1(config-if)# exit
- HSRP konfigurering för VLAN 15
- MLS1(config)# interface vlan 15
- MLS1(config-if)# ip address 192.168.15.2 255.255.255.0
- MLS1(config-if)# ip helper-address 192.168.20.5
- MLS1(config-if)# standby version 2
- MLS1(config-if)# standby 15 ip 192.168.15.1
- MLS1(config-if)# standby 15 priority 200
- MLS1(config-if)# standby 15 preempt
- MLS1(config-if)# exit
- HSRP konfigurering för VLAN 20
- MLS1(config)# interface vlan 20
- MLS1(config-if)# ip address 192.168.20.2 255.255.255.0
- MLS1(config-if)# standby version 2
- MLS1(config-if)# standby 20 ip 192.168.20.1
- MLS1(config-if)# standby 20 priority 150
- MLS1(config-if)# standby 20 preempt
- MLS1(config-if)# exit
- MLS1(config)# ip routing
Kommandot switchport trunk encapsulation dot1q används på MLS-modeller som har valbar trunkinkapsling. På modeller som endast stöder 802.1Q finns inte kommandot; där utelämnas just den raden.
ip routing aktiverar routing mellan VLAN. preempt gör att switchen med högre HSRP-prioritet kan återta active-rollen efter ett avbrott.
- Skapa VLAN
- MLS2(config)# vlan 5
- MLS2(config-vlan)# name Executives
- MLS2(config-vlan)# vlan 10
- MLS2(config-vlan)# name HR
- MLS2(config-vlan)# vlan 15
- MLS2(config-vlan)# name Staff
- MLS2(config-vlan)# vlan 20
- MLS2(config-vlan)# name Admins
- MLS2(config-vlan)# exit
- EtherChannel konfigurering
- MLS2(config)# interface range g0/1-2
- MLS2(config-if)# channel-protocol pagp
- MLS2(config-if)# channel-group 2 mode desirable
- MLS2(config-if)# exit
- Trunk konfigurering
- MLS2(config)# interface port-channel 2
- MLS2(config-if)# switchport trunk encapsulation dot1q
- MLS2(config-if)# switchport mode trunk
- MLS2(config-if)# switchport nonegotiate
- MLS2(config-if)# exit
- Varje VLAN kör en egen STP-instans med en egen rotbrygga
- spanning-tree vlan 10,20 root primary
- spanning-tree vlan 5,15 root secondary
- VLAN 5 behandlas som ett Layer 3-interface, vilket tillåter routing och IP-adressering.
- MLS2(config)#interface vlan 5
- MLS2(config-if)# ip address 192.168.5.3 255.255.255.0
- MLS2(config-if)# ip helper-address 192.168.20.5
- MLS2(config-if)# standby version 2
- MLS2(config-if)# standby 5 ip 192.168.5.1
- MLS2(config-if)# standby 5 priority 150
- MLS2(config-if)# standby 5 preempt
- MLS2(config-if)# exit
- HSRP för VLAN 10
- MLS2(config)#interface vlan 10
- MLS2(config-if)# ip address 192.168.10.3 255.255.255.0
- MLS2(config-if)# ip helper-address 192.168.20.5
- MLS2(config-if)# standby version 2
- MLS2(config-if)# standby 10 ip 192.168.10.1
- MLS2(config-if)# standby 10 priority 200
- MLS2(config-if)# standby 10 preempt
- MLS2(config-if)# exit
- HSRP för VLAN 15
- MLS2(config)# interface vlan 15
- MLS2(config-if)# ip address 192.168.15.3 255.255.255.0
- MLS2(config-if)# ip helper-address 192.168.20.5
- MLS2(config-if)# standby version 2
- MLS2(config-if)# standby 15 ip 192.168.15.1
- MLS2(config-if)# standby 15 priority 150
- MLS2(config-if)# standby 15 preempt
- MLS2(config-if)# exit
- HSRP för VLAN 20
- MLS2(config)# interface vlan 20
- MLS2(config-if)# ip address 192.168.20.3 255.255.255.0
- MLS2(config-if)# standby version 2
- MLS2(config-if)# standby 20 ip 192.168.20.1
- MLS2(config-if)# standby 20 priority 200
- MLS2(config-if)# standby 20 preempt
- MLS2(config-if)# exit
- MLS2(config)# ip routing
DNS records: NS, A för ns1.diginto.se och www.diginto.se
Hemsida: bild och text